PHP2Shellの対策方法|企業が確認すべき5つのポイント
2026年10月21日、WebサイトやWebサービスで広く利用されているプログラミング言語「PHP」に、2件の重大な脆弱性が公表されました
。
これらは「PHP2Shell」と呼ばれ、悪用された場合、攻撃者が外部からサーバー上で不正なプログラムを実行できる可能性があります。
前回の記事では、今回の脆弱性をきっかけに、企業が自社の外部公開資産を把握しておくことの重要性について解説しました。
では、実際に自社のWebサイトでPHPを使用している場合、何から対応すればよいのでしょうか。
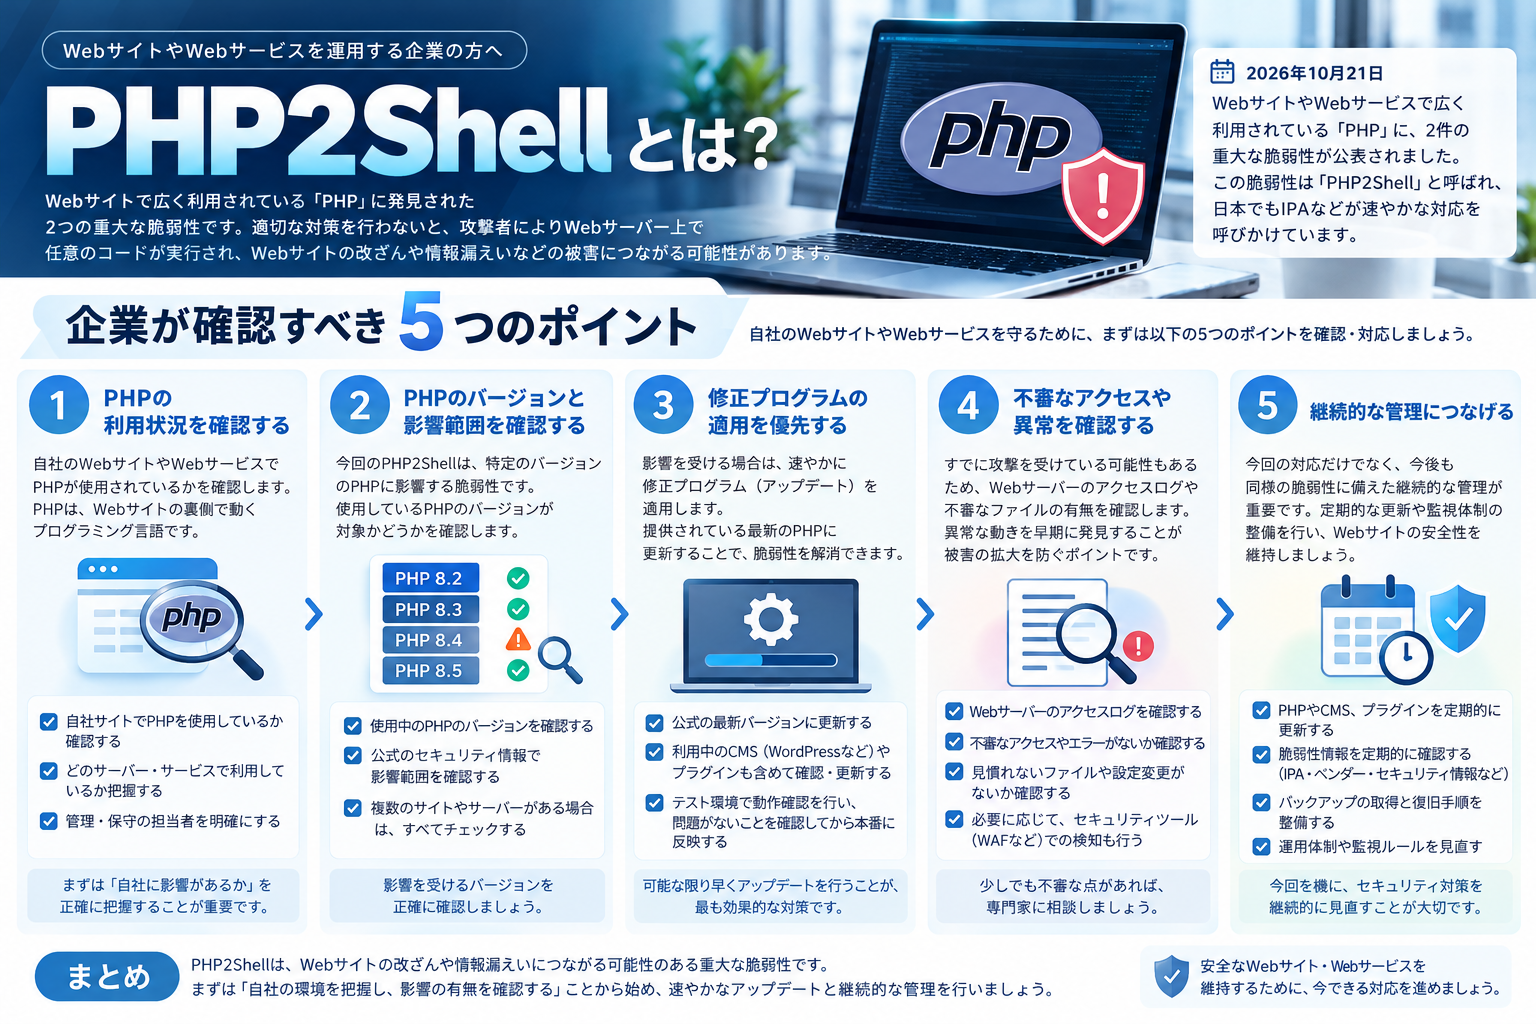
今回は、企業のWebサイト担当者やシステム管理者が確認すべき5つのポイントを解説します。
- •■ 自社のWebサイトでPHPが使われているか確認する
- •■ PHPのバージョンと脆弱性の影響を確認する
- •■ 修正プログラムの適用を優先する
- •■ 不審なアクセスや異常が発生していないか確認する
- •■ 緊急対応だけで終わらせず、継続的な管理につなげる
- •■ 「対応できる状態」を日頃から整えておく
■ 自社のWebサイトでPHPが使われているか確認する
最初に確認したいのは、自社で管理・運用しているWebサイトやWebサービスでPHPが使用されているかどうかです。
PHPは、企業サイトだけでなく、お問い合わせフォーム、会員サイト、予約システムなど、さまざまなWebサービスの裏側で利用されています。
WordPressなどのCMSでもPHPが使用されています。
また、Webサイトの制作や保守を外部の事業者に委託している場合、社内の担当者が使用技術を把握していないこともあります。
そのため、まずは次の内容を確認しましょう。
自社のWebサイトやサービスでPHPを使用しているか
どのサーバーやシステムで利用しているか
管理・保守の担当者は誰か
外部委託先が管理しているシステムはないか
自社だけで判断できない場合は、Web制作会社やサーバー管理会社に確認することが重要です。
■ PHPのバージョンと脆弱性の影響を確認する
PHPを使用していることが分かったら、次に利用中のバージョンを確認します。
IPAは、今回の脆弱性への対策として、以下の修正バージョンを案内しています。
PHPの系列 |
修正バージョン |
PHP 8.2 |
8.2.35 |
PHP 8.3 |
8.3.36 |
PHP 8.4 |
8.4.27 |
PHP 8.5 |
8.5.12 |
これらより古い同系列のバージョンを利用している場合は、更新が必要です。
また、PHP 8.1以前は公式サポートが終了しています。
古いPHPを利用している場合、今回の脆弱性だけでなく、今後発見される問題への対応も難しくなる可能性があります。
ただし、PHPの更新によってWebサイトの機能やプラグインに影響が出る場合もあるため、利用環境に応じて動作確認を行うことが大切です。
■ 修正プログラムの適用を優先する
影響を受けるシステムが確認できた場合は、修正プログラムの適用を優先します。
今回のPHP2Shellでは、脆弱性を悪用されることで、外部から任意のコードを実行される可能性が指摘されています。
このような問題は、Webサイトの表示が正常であっても、セキュリティ上のリスクが存在している場合があります。
更新にあたっては、次のような流れで進めるとよいでしょう。
対象システムとPHPのバージョンを確認する
必要なデータや設定のバックアップを取得する
修正プログラムを適用する
Webサイトや主要機能の動作を確認する
対応内容と実施日を記録する
すぐに更新できない場合も、何もせずに放置することは避けなければなりません。
アクセス制限などの暫定対策を検討し、必要に応じて外部公開の一時停止も含めて判断することが重要です。
■ 不審なアクセスや異常が発生していないか確認する
修正プログラムを適用することと、すでに不正なアクセスを受けていないか確認することは、別の対応です。
そのため、対象システムではアクセスログやサーバーの状態も確認することが望まれます。
例えば、次のような点が確認対象になります。
通常とは異なる大量のアクセスが発生していないか
不審なリクエストやエラーが増加していないか
覚えのないファイルや設定変更がないか
サーバー上で不審なプロセスが実行されていないか
ただし、これらの兆候が見られないからといって、侵害されていないと断定できるわけではありません。
異常が疑われる場合は、ログや証拠を保全したうえで、セキュリティ担当者や専門事業者に相談することが重要です。
■ 緊急対応だけで終わらせず、継続的な管理につなげる
今回のPHP2Shellで考えたいのは、修正プログラムを適用して対応を終えるだけで十分なのか、という点です。
Webサイトやクラウドサービスは、日々更新され、利用する技術や構成も変化しています。
新しいWebサイトの公開、サブドメインの追加、外部サービスの導入などによって、企業の外部公開環境は少しずつ変わっていきます。
そのため、緊急時だけ確認するのではなく、普段から次のような管理を行うことが重要です。
外部公開しているWebサイトやサービスを把握する
使用しているソフトウェアやバージョンを管理する
脆弱性情報を定期的に確認する
更新や保守の責任者を明確にする
新たに公開されたシステムを継続的に確認する
こうした取り組みによって、重大な脆弱性が公表された際にも、影響範囲を判断しやすくなります。
■ 「対応できる状態」を日頃から整えておく
今回のPHP2Shellは、企業にとってWebサイトのセキュリティ管理を見直すきっかけの一つです。
脆弱性への対応では、情報を早く知ることも重要ですが、それだけでは十分ではありません。
自社のどのシステムが影響を受けるのか。
誰が対応するのか。
どのような優先順位で修正するのか。
これらを判断できる体制が求められます。
私たちPIPELINEでは、外部公開資産やセキュリティリスクの継続的な可視化を通じて、企業が自社の状況を把握するための支援を行っています。
RiskSensorを活用した外部公開資産の可視化も、その取り組みの一つです。
ただし、外部から確認できる情報だけですべてのソフトウェア構成や侵害状況を判断できるわけではありません。社内の資産管理情報や運用担当者による確認と組み合わせることが重要です。
重大な脆弱性が公表されてから慌てて調査を始めるのではなく、日頃から自社の環境を把握し、必要な対応につなげられる状態を整えておくこと。
それが、企業の
Webサイトと事業を守るための重要な一歩になります。