中小企業
専門人材・予算が不足しています。
RiskSensor(リスクセンサー)・特許出願中
RiskSensorで実現する、外部リスクの可視化と継続的な検証・改善。
専門人材・予算が不足しています。
取引先全体を把握しにくい状況です。
顧客の情報が分散しています。
同じ確認作業が、企業間で繰り返されています。
4月
評価
報告書が完成
6月
外部リスクの変化
状況が変化
7月
再確認・改善
変化への対応
※日付は説明用の架空例です
一度の評価から、変化を捉え、継続的に検証・改善する仕組みへ。
継続的サイバー保証
評価を一度で終わらせず、外部からの確認と評価・対応を証拠とともに繰り返します。変化を捉え続けることで、説明できる状態を保ちます。
外から見えるリスクと、社内の対策をひとつに。
External Risk Intelligence
ドメインを起点に、公開資産・脆弱性・設定不備・漏えいの兆候など、外部から見えるリスクを継続的に確認します。
Supply Chain Security
SCS評価制度への対応を、設問への回答・証拠の確認・不足の特定・改善の追跡まで一貫して支援します。
脅威インテリジェンス
自社に関係する脅威を客観的な外部情報として提供し、APIやフィードでDNS・ファイアウォール・SIEMなど既存の防御へ組み込みます。
Early Vulnerability Intelligence(ロードマップ)
公開前・悪用前の脆弱性の兆候を早期に捉えるインテリジェンスです。
RiskSensor ERI
ドメインから、サブドメイン、公開サーバー、開放ポートまで。外部から見える資産を継続的に確認し、露出を見つけたらお知らせします。
RiskSensor ERI|External Risk Intelligence
必要なのは、調査対象のドメインだけ。攻撃者や取引先と同じ「外側」の視点で、自社と関係先の状況を確認します。
ドメインに紐づく公開資産を洗い出し、不要なポート・サービスや、攻撃対象となりうる管理画面を検出します。
既知の脆弱性(CVE)、Webアプリケーションの弱点、SSL/TLS設定などを確認し、リスクに応じて優先順位を付けます。
ダークウェブや各種公開情報から、認証情報やメールアドレスなど、すでに流出している可能性のある情報を確認します。
01 DISCOVER
ドメインを起点に公開資産を把握します。
02 VERIFY
脆弱性・設定不備・漏えいの兆候を確認します。
03 MONITOR
定期的なチェックで状況の変化を捉えます。
04 IMPROVE
対応結果を再確認し、改善を記録します。
RiskSensor SCS|Supply Chain Security
SCS評価制度への対応を、回答・証拠確認・改善まで一貫して支援します。
01 01
設問への回答
02 02
根拠資料の整理・確認
03 03
不足項目・追加確認事項の特定
04 04
担当・期限・対応状況の追跡
※SCS評価制度:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」
自己申告だけに頼らず、証拠に基づく検証から改善へ。
Vision Intelligence Data
外部の脅威情報を自社に関係するものに絞り込み、DNS・ファイアウォール・SIEMなど、すでにお使いの仕組みで活用できる形でお届けします。
Vision Intelligence Data
自社に関係する脅威を客観的な外部情報として提供し、検知・調査・優先順位付け・対策判断を紐づけます。必要なのは、より多くのデータではなく、自社に関係する情報を早期に判断し、既存の防御で活用できることです。
悪性ドメイン、IPアドレス、攻撃インフラ、関連する脅威情報を提供します。
APIやデータフィードを通じて、DNS、ファイアウォール、SIEM、ログ基盤、セキュリティサービスへ提供します。
通信・セキュリティ・クラウド・マネージドサービスへの組み込みを、サービス設計から運用定着まで共同で支援します。
独自の観測データに加え、正規販売代理店として取り扱うCensys・Spamhaus・Team Cymru・SURBLのデータも組み合わせられます。インテリジェンスパートナー →
RiskSensor EVI — Early Vulnerability Intelligence ロードマップ
すべての脆弱性を同じように扱うのではなく、日本で実際に悪用されているものを根拠とともに優先順位付けし、今日対応すべきことを明確にします。
日本を狙う攻撃キャンペーンと悪用中の脆弱性を、日本語・英語で毎日要約。各項目に根拠と該当条件、対処法を記載します。
国内での悪用が確認された時点で通知。対応期限の目安、該当条件の確認方法、修正方法をあわせてお届けします。
API・Webhook・STIX/TAXII 2.1などで、既存のSIEMや脅威インテリジェンス基盤に取り込める形で提供します。
| 一般的なCVEフィード | RiskSensor EVI | |
|---|---|---|
| 情報源 | 米国中心のリスト | JPCERT/CC・JVN・国内チャネルなど日本の情報源を重視 |
| わかること | 深刻度スコアのみ | ダークウェブや実際の攻撃から、何が本当に悪用されているか |
| 対応の負担 | ノイズを含むすべて | 自社に当てはまるものだけ |
お客様のデータは送信されません。CVEリストや資産情報、検索内容をPIPELINEに送る必要はありません。
※ロードマップ:提供予定の内容であり、変更となる場合があります。
ERIで捉えた外部リスクの変化と、SCSでの評価・対応状況を同じ画面で確認。変化に応じて「リスク確認 → 評価・対応 → 再確認」を継続的に繰り返します。
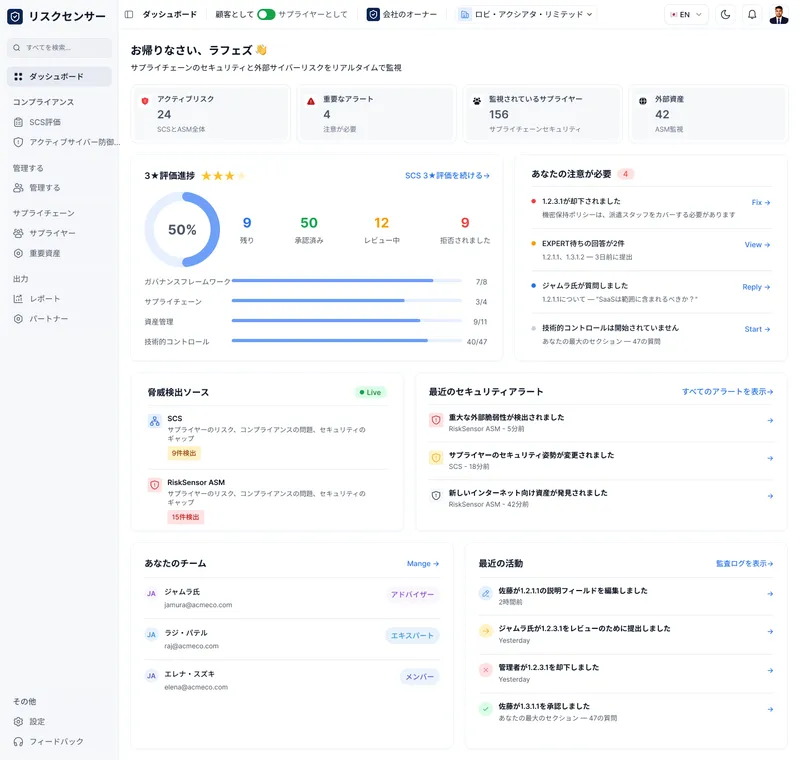
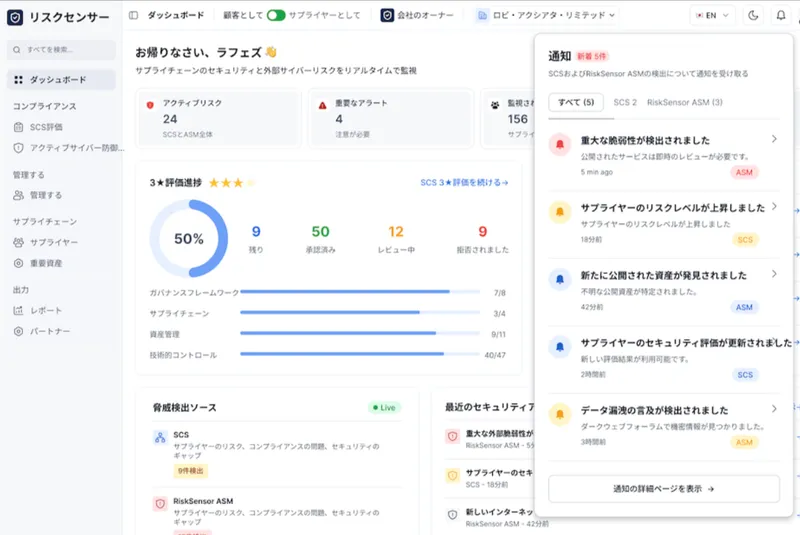
※実際の製品画面です(表示内容はデモデータ)。
企業・取引先・専門家がつながり、確認と改善を進める共通ワークスペース。権限に応じて、安全に情報を共有・確認できます。
回答・証拠・改善
取引先の評価・進捗管理
証拠の確認・助言
継続的な運用
RiskSensor AIが、利用者の役割に応じて支援内容を最適化します。
設問への回答支援、証拠資料の整理、不足情報の確認。
提出内容の確認支援、証拠と不足項目の照合、評価作業の効率化。
必要なのは、調査対象のドメインだけ。システムへの負荷や事前の調整は最小限です。
01 STEP 1
調査したいドメイン(またはグローバルIP)を決めます。
02 STEP 2
ご希望の日時に実施します。スキャンは数十分から数時間で完了します。
03 STEP 3
経営層向けサマリーと実務者向け詳細の2段階構成で、数日でお届けします。
04 STEP 4
結果のご説明と対応のご相談のうえ、定期的なチェックで変化を把握します。
INCIDENT RESPONSE
外部リスクの確認や監視で兆候が見つかった場合は、PIPELINEの専門アナリストがログやダークウェブを調査し、確認できた事実と次の対応を根拠とともに整理します。ご契約のお客様には、営業時間内(平日9:00〜18:00)4時間以内に初動対応します(24時間365日の対応もSLAを定めて承ります)。
調査対象のドメインをご指定いただくだけで開始できます。社内システムへのソフトウェア導入は必要ありません。
スキャンは数十分から数時間で完了し、レポートは数日でお届けします。
経営層(非技術者)にも共有しやすい要約ページと、実務者向けの詳細を含むレポート形式で提供しており、エビデンス資料としてご活用いただけます。
RiskSensor SCSで、設問への回答から証拠の確認、不足項目の特定、改善の追跡までを一貫して管理できます。
取引先・委託先のリスクと改善の進捗を、企業ごとのワークスペースで一覧・管理できます。
「どうしてここまで出てくるの?」――外部から見た自社の状況を、まず確認してください。
自社の状況を知りたい方
外部から見える自社のリスクの概要を確認できます。
簡易リスク診断を申し込む情報収集中の方
RiskSensorの製品資料をご用意しています。
資料ダウンロード導入をご検討中の方
実際の画面でご説明します。
専門家に相談する