SCS評価制度の整備
経済産業省がサプライチェーンセキュリティ対策評価制度の整備を進めています。取引先から対策状況の説明を求められる場面が増えることが見込まれます。
継続的サイバー保証(CSA)
PIPELINEは、外部からのスキャンで取得したエビデンスにもとづき、自社と子会社・委託先・取引先のサイバーリスクを継続的に可視化。SCS評価制度への備えから、経営・監査への報告、インシデント発生時の初期調査まで支援します。
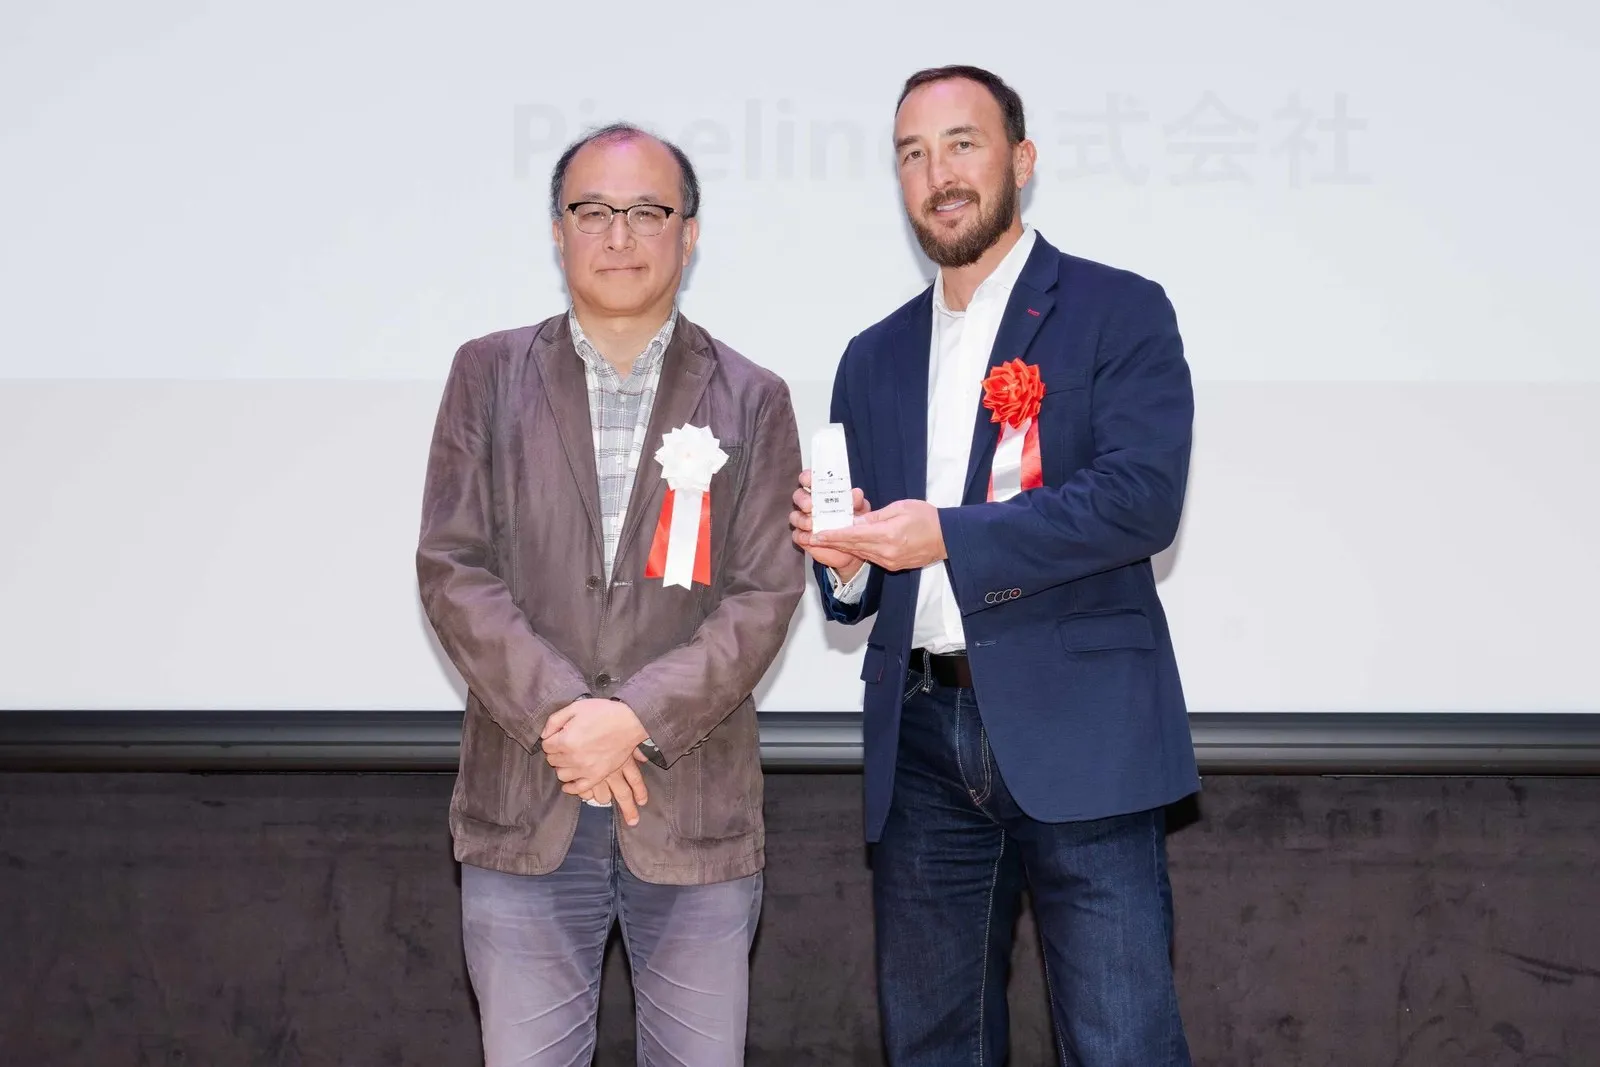
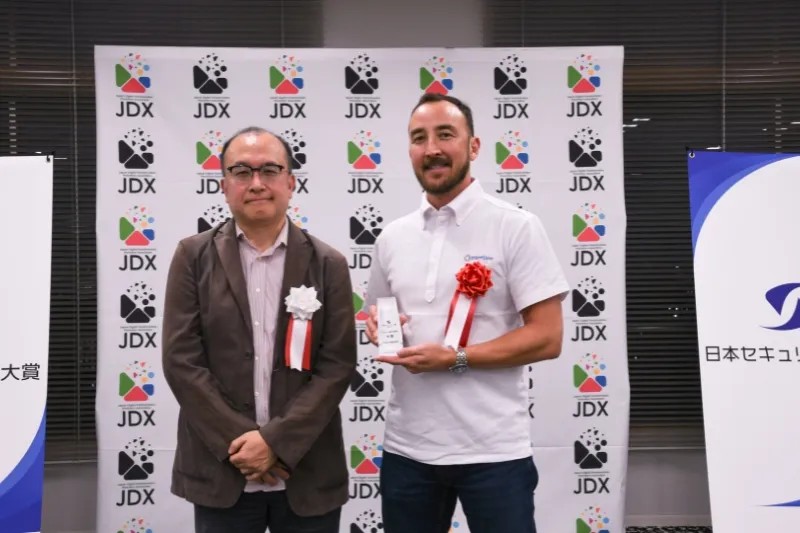
日本セキュリティ大賞2024 大賞・2025 優秀賞 受賞
導入・連携実績のある企業・団体
Interop Tokyo Best of Show Award 2022セキュリティ部門 受賞
データの収集・蓄積・分析・可視化を安全に行うログ分析基盤「DatalaiQ」が、ファイナリストに選出され受賞しました。
公式サイトの受賞者一覧(新しいタブで開きます)WHY NOW
経済産業省がサプライチェーンセキュリティ対策評価制度の整備を進めています。取引先から対策状況の説明を求められる場面が増えることが見込まれます。
チェックシートによる自己申告や年1回の評価は、その時点の情報です。設定変更や新たな脆弱性など、日々の変化は反映されません。
子会社や委託先など、自社の管理が届きにくい組織が攻撃の入口となるケースがあります。自社だけでなく、つながる組織全体の把握が必要です。
RiskSensor SCS
自社を中心に、一次・二次・三次の取引先へ。外部からの継続的な確認で、どこにリスクがあり、どこが確認済みかを一目で把握できます。
SCS評価制度への対応を見るHOW IT WORKS
分散した外部データを収集・関連付けし、事業への影響にもとづいて、判断と対策につながる情報へ整理します。
01 OBSERVE
ドメイン、IP、DNS、脆弱性、ダークウェブなど、インターネット上の情報を継続的に収集します。
02 CONNECT
収集したデータを、自社、グループ会社、委託先、取引先などの組織や資産と紐付けます。
03 PRIORITIZE
資産の重要性、影響範囲、悪用の可能性を踏まえ、優先して対応すべきリスクを明確にします。
04 ASSURE
経営・監査・取引先に説明できるレポートとして出力し、改善状況まで継続的に追跡します。
RiskSensor
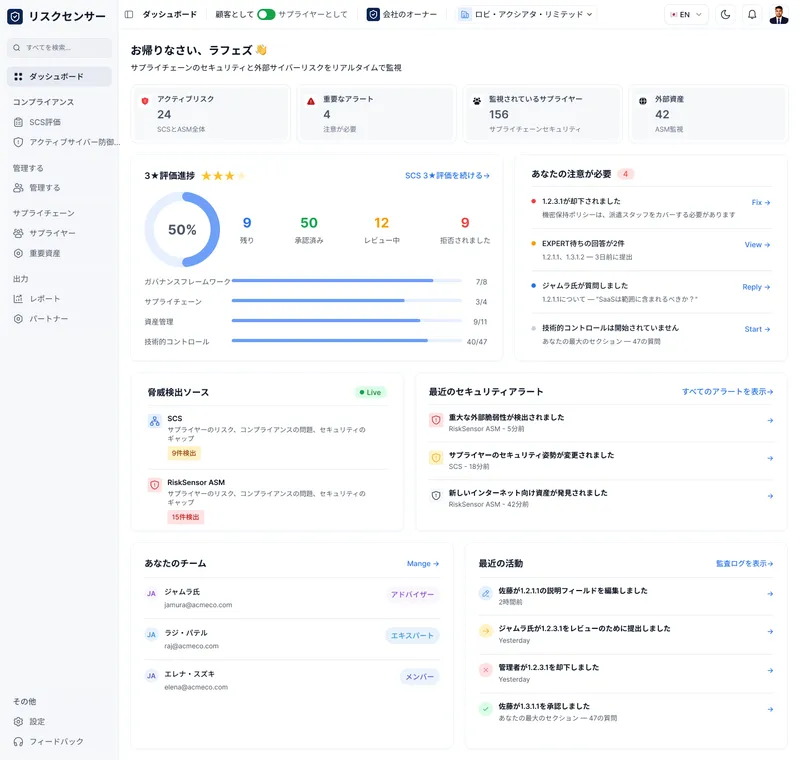
ERIで捉えた外部リスクの変化と、SCSでの評価・対応状況を同じ画面で確認。「リスク確認 → 評価・対応 → 再確認」を継続的に繰り返します。
RiskSensorを詳しく見るFLAGSHIP PLATFORM・特許出願中
一度の評価で終わらせない。外部から見えるリスク、社内の対策状況、脅威インテリジェンスをひとつにつなぎ、自社と取引先のセキュリティを、変化を捉えながら継続的に検証・改善します。
診断対象のドメインをお知らせいただくだけで、外部から見えるリスクの概要をご確認いただけます。
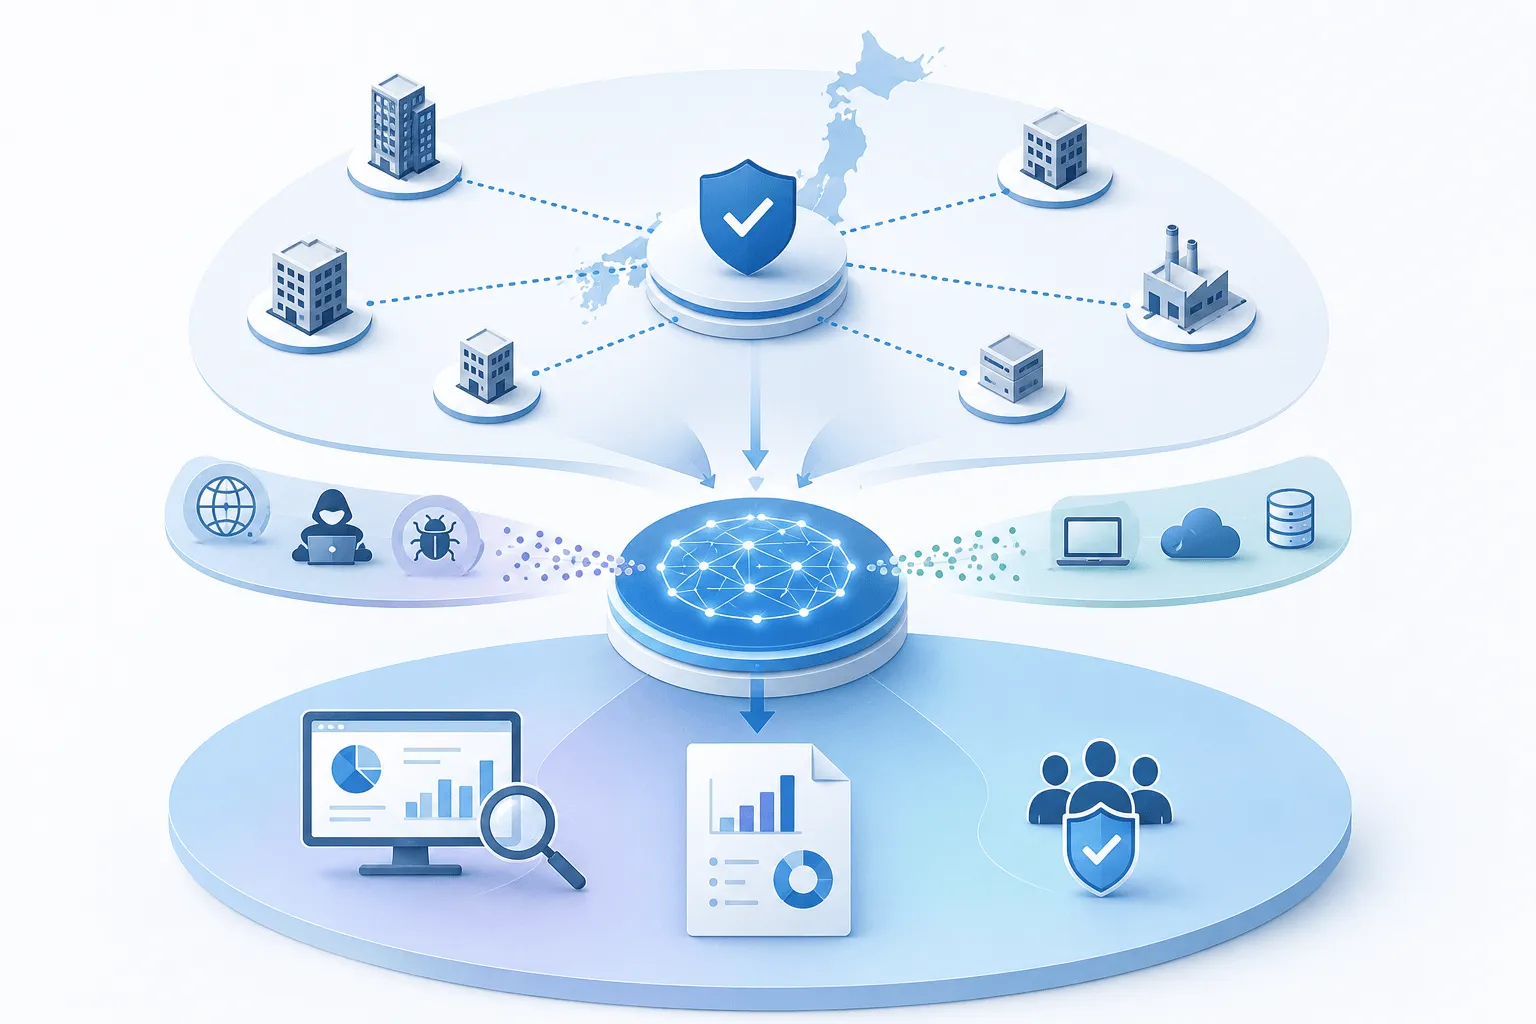
ドメインを起点に、公開資産・脆弱性・設定不備・漏えいの兆候など、外部から見えるリスクを継続的に確認します。
SCS評価制度への対応を、設問への回答・証拠の確認・不足の特定・改善の追跡まで一貫して支援します。
自社に関係する脅威を客観的な外部情報として提供し、APIやフィードでDNS・ファイアウォール・SIEMなど既存の防御へ組み込みます。
公開前・悪用前の脆弱性の兆候を早期に捉え、日本で実際に悪用されている脆弱性を根拠とともに優先順位付けします。
評価制度で求められる対策状況を把握し、取引先への説明に備えます。
重要な取引先や委託先の外部リスクを、継続的に確認します。
把握できていない公開資産や設定不備を、攻撃者の視点で洗い出します。
技術的な検出結果を、経営判断や監査に使えるレポートに整理します。
自社に関係する脅威情報を、DNS・ファイアウォール・SIEMなど既存の防御に組み込みます。
AIを活用したログ分析と専門家の検証で、何が起きたかを根拠とともに整理します。
最新情報
PIPELINE株式会社代表・渡辺アランが、2026年11月11日開催のTECH+セミナーに登壇。株式会社シーイーシーと共同で、SCS評価制度への対応を継続的なセキュリティ管理につなげる仕組みづくりについて紹介します。
PHP2Shellへの対策は何から始めるべき?PHPのバージョン確認、修正プログラムの適用、不審なアクセスの調査など、企業が実施すべき5つのポイントを解説。
PHP2Shellで注目されるPHPとは?Webサイトを支える仕組みや利用例、重大な脆弱性によるリスク、企業が確認すべきセキュリティ対策をわかりやすく解説します。
INCIDENT RESPONSE
外部リスクの確認や監視で兆候が見つかった場合は、PIPELINEの専門アナリストがログやダークウェブを調査し、確認できた事実と次の対応を根拠とともに整理します。ご契約のお客様には、営業時間内(平日9:00〜18:00)4時間以内に初動対応します(24時間365日の対応もSLAを定めて承ります)。
自社や取引先のセキュリティ状態を、自己申告ではなく外部からのスキャン等で取得したエビデンスにもとづいて、継続的に評価・報告する考え方です。
チェックシートは回答時点・回答者の認識にもとづく情報です。RiskSensorは外部から観測できる事実を継続的に確認するため、状態の変化を把握でき、回答内容の裏付けにも活用できます。
経済産業省が整備を進める、サプライチェーンを構成する企業のセキュリティ対策を段階的に評価する制度です。
RiskSensorは外部から観測できる情報をもとに評価するため、取引先の環境へのソフトウェア導入を前提としません。
情報収集から導入のご相談まで、専門チームが対応します。
情報収集中の方
製品概要、継続的サイバー保証の考え方、SCS評価制度への備えをまとめた資料をご用意しています。
資料ダウンロード自社の状況を知りたい方
外部から見える自社のリスクの概要を確認できます。取引先への説明や社内検討の材料にご活用ください。
簡易リスク診断を申し込む導入をご検討中の方
課題や体制をお伺いし、最適な進め方とデモをご案内します。
専門家に相談するインシデントが発生していますか?
専門アナリストがログやダークウェブを調査し、確認できた事実と次の対応を整理します。ご契約のお客様には、営業時間内(平日9:00〜18:00)4時間以内に初動対応します(24時間365日の対応もSLAを定めて承ります)。