PHP2Shellで話題のPHPとは?仕組みと脆弱性リスクを解説
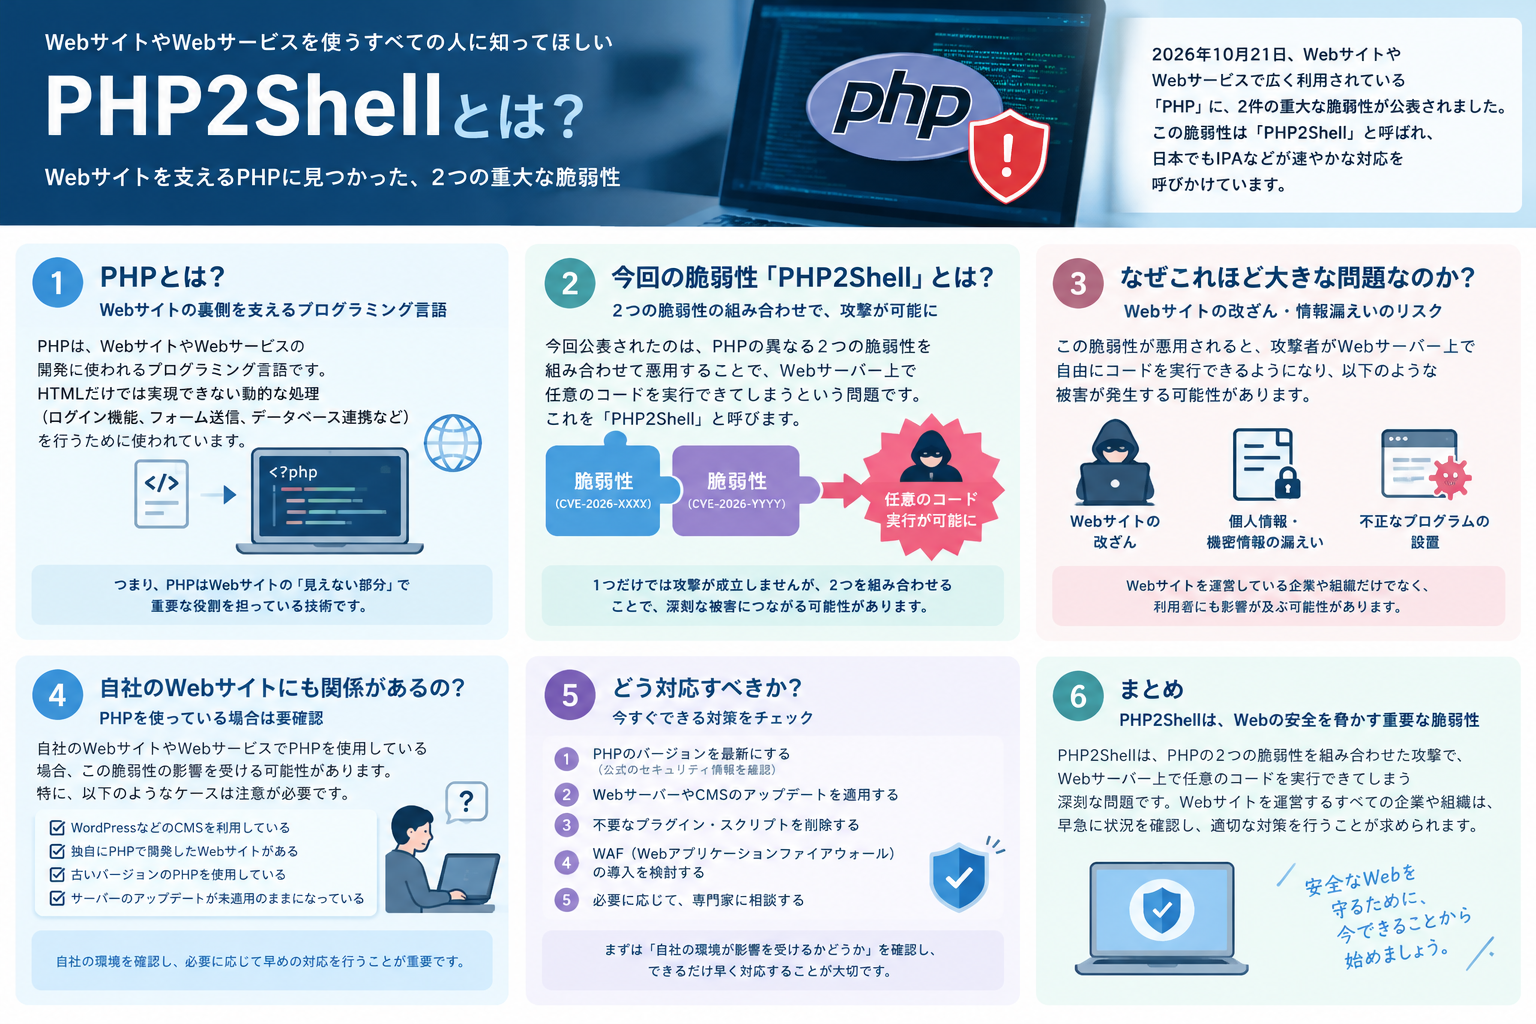
2026年10月21日、WebサイトやWebサービスで広く利用されている「PHP」に、2件の重大な脆弱性が公表されました。
これらの脆弱性は「PHP2Shell」と呼ばれ、日本でもIPAなどが速やかな対応を呼びかけています。
しかし、ニュースを見て、
「そもそもPHPとは何なのか?」
「自社のWebサイトにも関係があるのか?」
「なぜこれほど大きな問題になっているのか?」
と疑問に感じた方もいるのではないでしょうか。
今回のPHP2Shellを理解するためには、まずPHPがWebサイトの中でどのような役割を担っているのかを知ることが重要です。
- •■PHPとは?Webサイトの裏側を支える技術
- •■PHPはどのようなところで使われているのか
- •■PHP2Shellとは?なぜ危険なのか
- •■PHPの脆弱性から企業が考えるべきこと
- •■PHP2Shellから考える、継続的なセキュリティ管理
■PHPとは?Webサイトの裏側を支える技術
PHPは、WebサイトやWebサービスの開発に使われるプログラミング言語です。
Webサイトの裏側で動作し、利用者が入力した情報の処理や、データの取得・表示などを行います。
例えば、お問い合わせフォームでは、入力された内容を受け取り、送信するための処理にPHPが使われることがあります。
このようにPHPは、普段は目に見えない部分で、Webサイトのさまざまな機能を支える技術です。
■PHPはどのようなところで使われているのか
PHPは、企業のホームページから業務用のWebシステムまで、幅広く利用されています。
代表的な例として、次のようなものがあります。
企業のWebサイト
お問い合わせフォーム
会員登録やログイン機能
商品情報や顧客情報を扱うシステム
データベースと連携するWebサービス
こうした機能が停止すると、顧客対応や日常業務に影響する可能性があります。
また、Webサイトの制作・保守を外部に委託している場合、企業側がPHPの利用状況を把握していないケースも考えられます。
■PHP2Shellとは?なぜ危険なのか
PHP2Shellは、2026年10月に公表されたPHPの重大な脆弱性に関する呼称です。
悪用された場合、攻撃者が外部からシステム上で不正なプログラムを実行できる可能性があります。
これにより、情報漏えいやシステムの不正操作などにつながるおそれがあります。
ただし、すべてのPHP利用環境が同じ影響を受けるわけではなく、バージョンやシステム構成によってリスクは異なります。
■PHPの脆弱性から企業が考えるべきこと
今回のPHP2Shellでは、PHPの開発元から修正版が公開され、IPAも対象環境への対策を呼びかけています。
企業がまず確認すべきなのは、自社で利用しているWebサイトやシステムが影響を受けるかどうかです。
そのためには、
「自社のどのシステムでPHPが使われているのか」
「どのバージョンが利用されているのか」
「修正プログラムは適用されているのか」
「誰が更新や保守を担当しているのか」
といった情報を把握する必要があります。
特に注意したいのが、古いバージョンのPHPを利用しているケースです。
サポートが終了したバージョンでは、通常のセキュリティ更新が提供されないため、継続利用に伴うリスクを考慮する必要があります。
また、Webサイトを外部の制作会社やホスティング事業者に委託している場合も、対応状況を確認することが重要です。
重大な脆弱性が公表されてから管理対象を調べ始めるのでは、必要な対応に時間がかかる可能性があります。
■PHP2Shellから考える、継続的なセキュリティ管理
今回のPHP2Shellは、PHPという一つの技術に関する問題ですが、企業が考えるべき課題はそれだけではありません。
Webサイト、サーバー、クラウドサービス、外部委託先が管理するシステムなど、企業のインターネット上の環境は常に変化しています。
新しい脆弱性が公表されるたびに、
「自社は影響を受けるのか?」
「どのシステムを確認すればよいのか?」
と調査を始めるのではなく、普段から外部公開資産とその管理状況を把握しておくことが重要です。
私たちPIPELINEは、重大な脆弱性への迅速な対応には、日頃から自社の外部公開環境を可視化し、適切に管理できる体制を整えておくことが重要だと考えています。
RiskSensorでは、インターネットから確認できる企業の外部公開資産やセキュリティリスクを継続的に可視化し、企業のリスク管理を支援しています。
PHP2Shellをきっかけに、自社のWebサイトやシステムの管理状況を改めて確認してみてはいかがでしょうか。